Ciberataques a la refrigeración de supermercados: qué ha pasado y cómo proteger su instalación
Desde octubre de 2026, atacantes han cambiado a distancia la configuración de controladores de frío en supermercados de Francia y, el 2 de noviembre, de varios países europeos más. Congeladores y vitrinas llegaron a consignas de hasta 50 °C y se ha retirado mucha mercancía. No es un fallo de los equipos de frío, sino de cómo están conectados. En España no hay casos confirmados y es buen momento para revisar las instalaciones con calma.
Respuesta en menos de 24 horas laborables · Toda Extremadura y provincias limítrofes
Qué ha pasado en Francia y en el resto de Europa
En la noche del 11 al 12 de octubre de 2026, cientos de supermercados franceses encontraron por la mañana sus cámaras, congeladores y vitrinas a temperaturas muy por encima de lo normal. El Gobierno francés cifró en unos 700 los establecimientos afectados, de alrededor de 10.000, y la fiscalía de París abrió una investigación. Las cadenas tuvieron que retirar producto refrigerado y congelado, y en algún caso hubo daños en los equipos.
El 2 de noviembre se repitió el patrón en Suecia, Bélgica, Irlanda, Estonia, Luxemburgo, Países Bajos y Finlandia. En Bélgica se vieron afectadas varias decenas de tiendas y la fiscalía federal abrió una investigación penal. En Irlanda, una cadena retiró el producto refrigerado de 13 tiendas como precaución. En Estonia, en cambio, la consigna de un congelador se cambió a +50 °C, pero la temperatura solo subió dos o tres grados y se recuperó en unos minutos, sin pérdida de producto: alguien vio la alarma a tiempo.
A fecha de publicación, ninguna autoridad ha atribuido los ataques a un grupo concreto ni ha confirmado que los de Francia y los de noviembre tengan el mismo origen.
Por qué ha sido posible: controladores accesibles desde internet
El punto común no es una marca de compresor ni un tipo de mueble frigorífico, sino el controlador central de la instalación de frío, el equipo que reúne las consignas, horarios, desescarches y alarmas de todos los servicios de la tienda. Muchos instaladores lo dejan accesible desde internet para supervisarlo y ajustarlo a distancia, a veces directamente, con una dirección pública y un usuario genérico.
El centro de ciberseguridad francés, CERT-FR, publicó una alerta el 12 de octubre sobre intrusiones en controladores Danfoss de las series AK-SM y AK-SC, y la amplió después a los sistemas Copeland xweb y Dixell xweb. El Centro de Ciberseguridad de Bélgica, CCB, recoge los mismos equipos. Según los fabricantes, la mayoría de los aparatos comprometidos son modelos antiguos o descatalogados que ya no reciben actualizaciones de seguridad, y algunas vulnerabilidades eran conocidas y estaban corregidas en versiones de firmware más recientes desde 2025.
Con acceso al controlador, cambiar una consigna o alargar un ciclo de desescarche es tan fácil como para el técnico que lo mantiene. Por eso el daño llega de madrugada, con la tienda cerrada, y se descubre al abrir.
Le respondemos en menos de 24 horas laborables con una primera valoración.
No es solo un problema de los supermercados
Lo ocurrido afecta a la refrigeración comercial, pero el esquema es el mismo en cualquier instalación técnica gestionada a distancia: climatización de edificios públicos y hoteles, salas de máquinas de hospitales, bombeos y depuradoras, cámaras frigoríficas de la industria agroalimentaria. Un controlador de climatización, una pasarela Modbus o un supervisor BMS publicados en internet con la configuración de fábrica son igual de visibles para quien los busque.
La buena noticia es que las medidas que evitan estos ataques son conocidas, no exigen grandes inversiones y casi todas consisten en poner orden: saber qué hay, cerrar lo que sobra y vigilar lo que importa. Lo explicamos con más detalle en ciberseguridad de sistemas BMS.
Cuatro preguntas para revisar su instalación
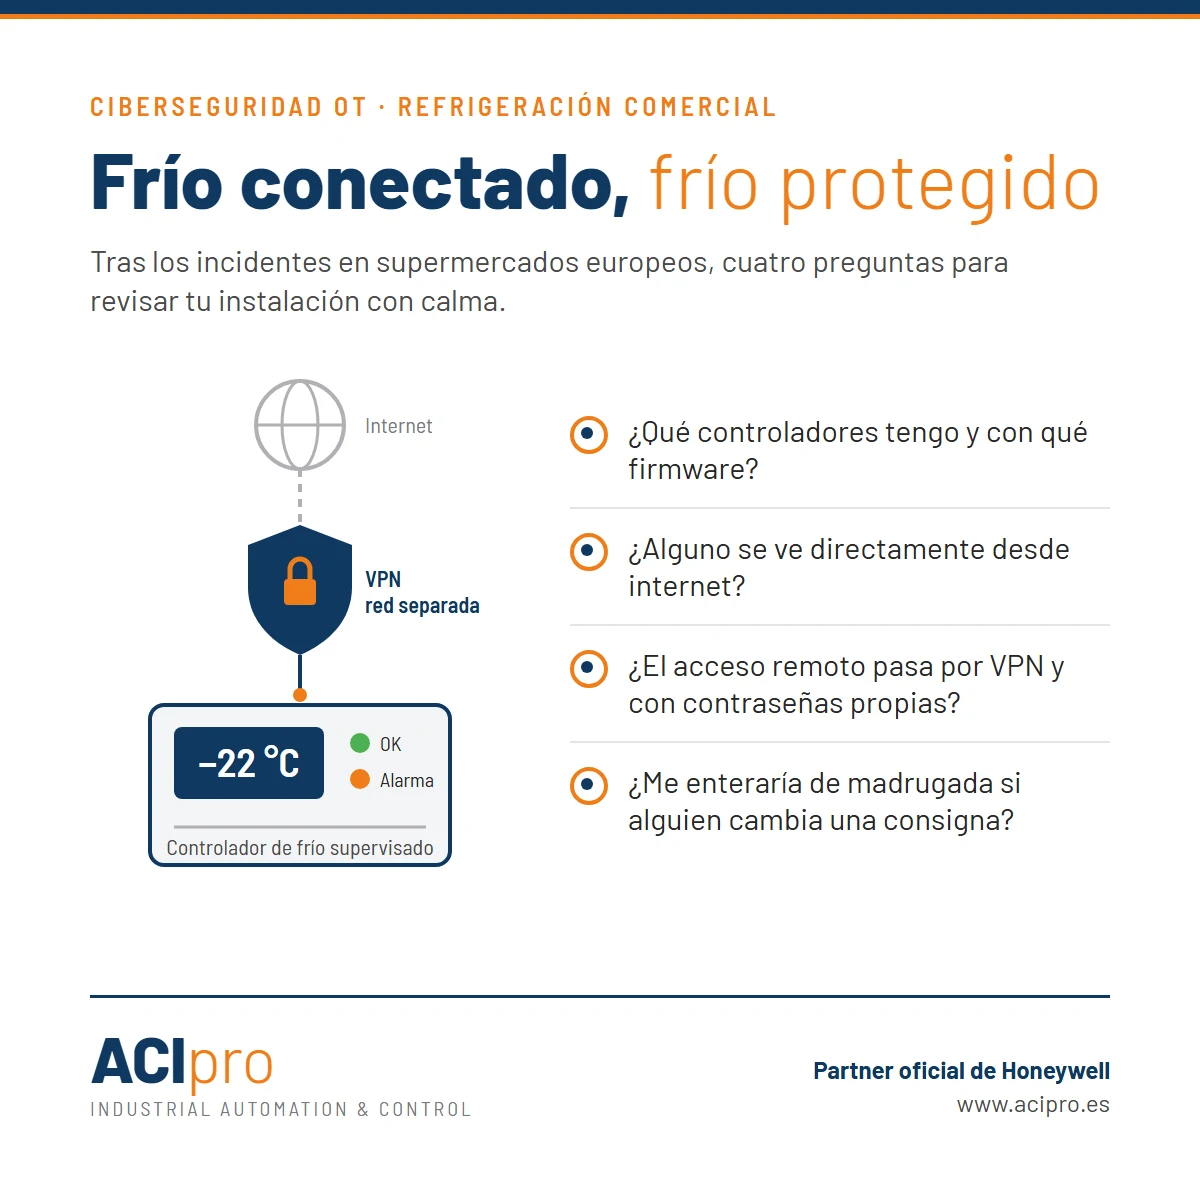
Antes de cambiar nada, conviene responder a estas cuatro preguntas. Si alguna respuesta es «no lo sé», ese es el punto por el que empezar:
- ¿Qué controladores tengo y con qué firmware? Un inventario con marca, modelo, versión y si el fabricante todavía publica actualizaciones.
- ¿Alguno se ve directamente desde internet? Puertos abiertos en el router hacia el controlador, servidores web del equipo publicados o accesos que dejó un instalador y nadie recuerda.
- ¿El acceso remoto pasa por una VPN, con usuarios propios y contraseñas cambiadas? Cada técnico con su usuario, nada de credenciales de fábrica ni compartidas.
- ¿Me enteraría de madrugada si alguien cambia una consigna? Alarmas por temperatura fuera de rango y por cambios de configuración, que lleguen a alguien que pueda actuar.
Cuéntenos qué edificio tiene y qué le preocupa. Le decimos por dónde empezar.
Qué medidas recomiendan las agencias de ciberseguridad
Las alertas del CERT-FR y del CCB coinciden en lo esencial:
- Retirar la exposición directa a internet de los controladores y supervisores.
- Aplicar las actualizaciones de firmware disponibles y cambiar las contraseñas por defecto.
- En equipos que puedan estar comprometidos, restablecer la configuración de fábrica, reconfigurarlos y no devolverles el acceso remoto hasta tenerlo asegurado.
- Rehabilitar el acceso remoto solo mediante una conexión segura, como una VPN, y no por un puerto abierto.
A eso añadimos lo que vemos necesario en obra: separar la red de control de la red de la tienda o del edificio, registrar quién entra y cuándo, guardar copias de la configuración para poder recuperar el servicio en minutos y planificar la sustitución de los equipos que ya no reciben actualizaciones. Algunos instaladores han advertido de que ciertos modelos antiguos no se arreglan solo con software y requieren cambios físicos.
Supervisión: la defensa que también avisa de las averías
El caso de Estonia muestra la diferencia entre una instalación vigilada y una que no lo está: la misma orden maliciosa, pero una alarma atendida a tiempo y ningún producto perdido. Una supervisión independiente del controlador de frío, por ejemplo con Niagara 4, puede vigilar temperaturas, consignas y estados de desescarche, avisar si una consigna cambia fuera de horario y guardar el histórico para saber qué pasó.
Esa misma supervisión es la que detecta las averías del día a día: una puerta de cámara mal cerrada, un desescarche que se alarga o un compresor que arranca demasiadas veces. La seguridad y el mantenimiento salen de la misma inversión. Lo contamos en telegestión de instalaciones y en detección automática de averías.
En ACIPro, partner oficial de Honeywell, diseñamos la telegestión con acceso remoto cifrado, usuarios individuales y red de control separada, siguiendo los principios de la serie ISA/IEC 62443. Si quiere revisar su instalación, empezamos por el inventario y las cuatro preguntas de arriba.
Llámenos o escríbanos por WhatsApp al +34 634 456 471 y lo vemos con usted.
Preguntas frecuentes
¿Qué equipos se han visto afectados por los ciberataques a supermercados?
Según las alertas del CERT-FR francés y del CCB belga, controladores centrales de refrigeración Danfoss de las series AK-SM y AK-SC y sistemas Copeland xweb y Dixell xweb accesibles desde internet. Los fabricantes indican que la mayoría eran modelos antiguos sin actualizaciones de seguridad. El problema no está en los muebles frigoríficos, sino en el controlador que los gobierna.
¿Hay supermercados afectados en España?
A 2 de noviembre de 2026 no hay casos confirmados en España por fuentes oficiales. INCIBE-CERT ha publicado una nota sobre el ataque en Francia. Que no haya casos no significa que no existan equipos expuestos, así que conviene revisar las instalaciones antes de que ocurra, no después.
¿Basta con actualizar el firmware del controlador?
Ayuda, pero no basta. Las agencias recomiendan primero retirar el acceso directo desde internet, cambiar las contraseñas por defecto y dar acceso remoto solo mediante una conexión segura. Además, algunos equipos antiguos ya no reciben actualizaciones y hay que planificar su sustitución. Actualizar sin cerrar la exposición deja la puerta igual de abierta.
¿Cómo sé si mi instalación está expuesta a internet?
Revisando la configuración del router o del cortafuegos: puertos redirigidos hacia el controlador, accesos web publicados o conexiones remotas que dejó un instalador. Un técnico puede comprobarlo también desde fuera, con autorización del titular. Es habitual encontrar accesos antiguos que nadie recuerda y que siguen activos.
¿Qué es una VPN y por qué se recomienda para el acceso remoto?
Una VPN es un túnel cifrado entre el técnico y la red de la instalación. El controlador deja de ser visible desde internet y solo responde a quien entra por el túnel con su usuario y su contraseña. Combinada con usuarios individuales y registro de accesos, es la forma recomendada de mantener instalaciones a distancia.
¿Afecta esto también a la climatización de edificios?
El mecanismo es el mismo: cualquier controlador o supervisor de climatización, bombeo o iluminación publicado en internet con la configuración de fábrica es un objetivo. Las medidas también son las mismas: inventario, red separada, acceso por VPN con usuarios individuales, actualizaciones y alarmas que avisen de cambios fuera de lo normal.
Llámenos o escríbanos por WhatsApp al +34 634 456 471 y lo vemos con usted.
También le puede interesar
- Ciberseguridad BMS y OT: proteger el sistema de control de su edificio o planta
- Telegestión de instalaciones en Cáceres, Badajoz y toda Extremadura
- Detección automática de averías en climatización
- Integradores Niagara N4 en España: qué es Niagara 4 y cómo elegir
Referencias y fabricantes
¿Tiene un sistema de control que nadie sabe mantener?
Revisamos su instalación y le decimos qué se puede aprovechar, qué conviene sustituir y cuánto puede ahorrar.